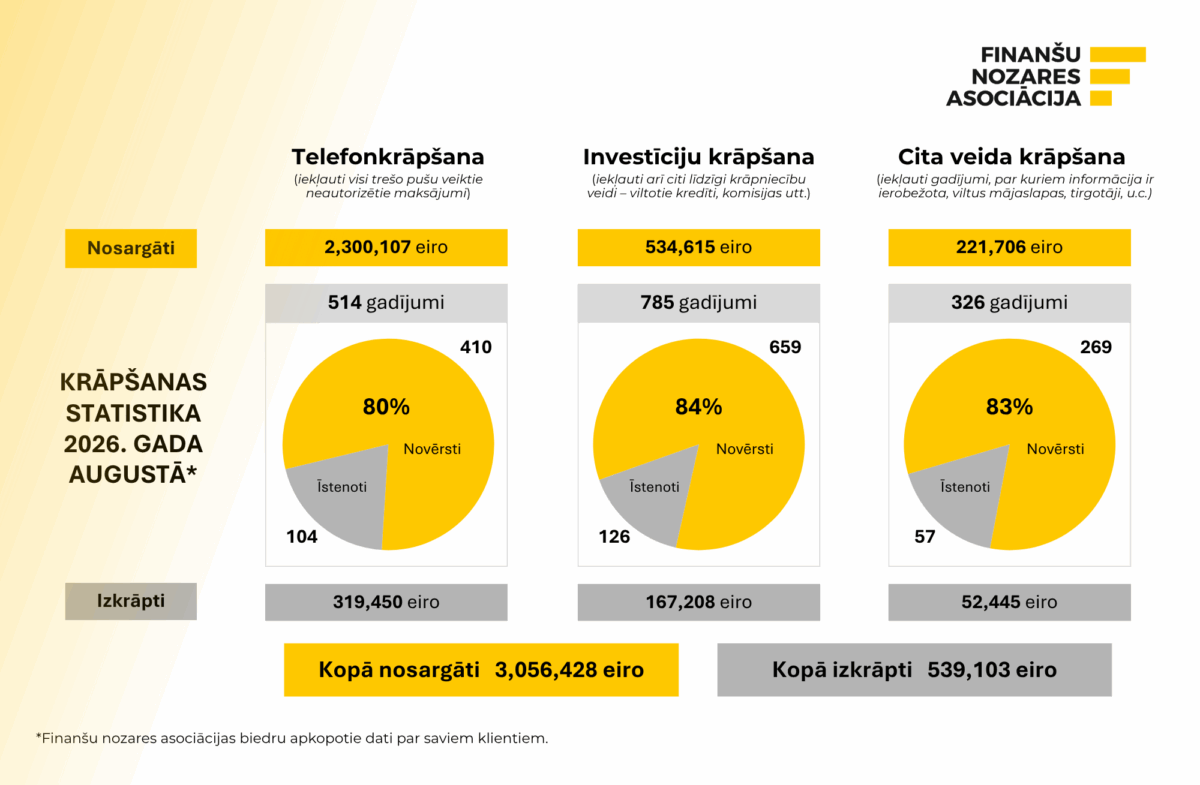
Augustā finanšu iestādēm izdevies novērst krāpšanas mēģinājumus vairāk nekā 3 miljonu eiro apmērā, savukārt krāpnieku rokās nonācis pusmiljons eiro klientu naudas. Kopumā augustā finanšu iestādēm izdevies nosargāt vairāk nekā 82% no visiem finanšu iestāžu konstatētajiem krāpšanas mēģinājumiem.
Lielākos zaudējumus augustā radījusi telefonkrāpšana. Īstenoti 104 telefonkrāpšanas gadījumi, kuros iedzīvotāji zaudējuši 319 tūkstošus eiro. Savukārt finanšu iestādes novērsušas 410 šādus mēģinājumus 2,3 miljonu eiro apmērā. Salīdzinājumā ar jūliju, īstenoto telefonkrāpšanas gadījumu skaits sarucis par 54%, bet izkrāptā summa – par 48%.
Savukārt investīciju krāpšanā augustā īstenoti 126 gadījumi, kuros iedzīvotāji zaudējuši 167 tūkstošus eiro. Vienlaikus finanšu iestādes novērsušas 659 mēģinājumus 535 tūkstošu eiro apmērā. Kopumā investīciju krāpšana joprojām ir viena no aktuālākajām krāpšanas formām, un augustā bija vērojams, kā krāpnieki izmantoja viltotas ziņu portālu vietnes un safabricētus “veiksmes stāstus”, reklamējot investīciju shēmas ar solījumiem par ātru peļņu.
Citās krāpšanas kategorijās augustā īstenoti 57 gadījumi, kuros izkrāpti 52 tūkstošu eiro, bet finanšu iestādes novērsušas 269 mēģinājumus 222 tūkstošu eiro apmērā.
Kā norāda Eleonora Bušmane-Zvaigzne, Finanšu nozares asociācijas padomniece: ”Nozīmīgi mazināt krāpšanas apjomu palīdz koordinēta rīcība – gan ciešāka ikdienas sadarbība starp finanšu un telekomunikāciju nozarēm, gan tiesībsargājošo iestāžu veiktā krāpniecisko zvanu centru slēgšana un vainīgo saukšana pie atbildības. Redzam, ka finanšu sektoram izdodas nosargāt arvien vairāk klientu naudas nekā krāpniekiem izkrāpt. Šobrīd finanšu sektors nosargā sešas reizes vairāk naudas līdzeļu nekā klientiem tiek izkrāpts. Tomēr arī krāpnieki turpina attīstīt savas metodes, tāpēc būtiska ir gan tiesībsargājošo iestāžu neatlaidīga pretdarbība, gan katra klienta piesardzība veicot finanšu darījumus un ievadot savus autentifikācijas datus dažādās vietnēs.”
Krāpnieki izmanto pazīstamu uzņēmumu nosaukumus
Viena no izplatītākajām krāpšanas tendencēm augustā bija pazīstamu uzņēmumu nosaukumu izmantošana, lai iegūtu iedzīvotāju uzticēšanos un mudinātu viņus atvērt krāpnieciskas saites. Pikšķerēšanas kampaņās krāpnieki uzdevās gan par Tet, gan par Latvijas Pasta, DPD, CSDD un banku pārstāvjiem, izmantojot šķietami ticamus ieganstus – neapmaksātu rēķinu, aizkavētu sūtījumu, nepieciešamību precizēt piegādes adresi vai atjaunot bankas datus.
Šādās shēmās krāpnieki cenšas panākt, lai klients zaudētu modrību un nepievērstu uzmanību detaļām. Viņi rada steidzamības vai satraukuma sajūtu vai, gluži pretēji, liek justies, ka prasītā darbība ir maznozīmīga. Krāpnieku ziņās iekļautās saites aizved uz viltotām vietnēm, kas izskatās kā īstu uzņēmumu vietnes. Tās ir izveidotas, lai izkrāptu maksājumu karšu un internetbankas piekļuves datus vai citu personisko informāciju.
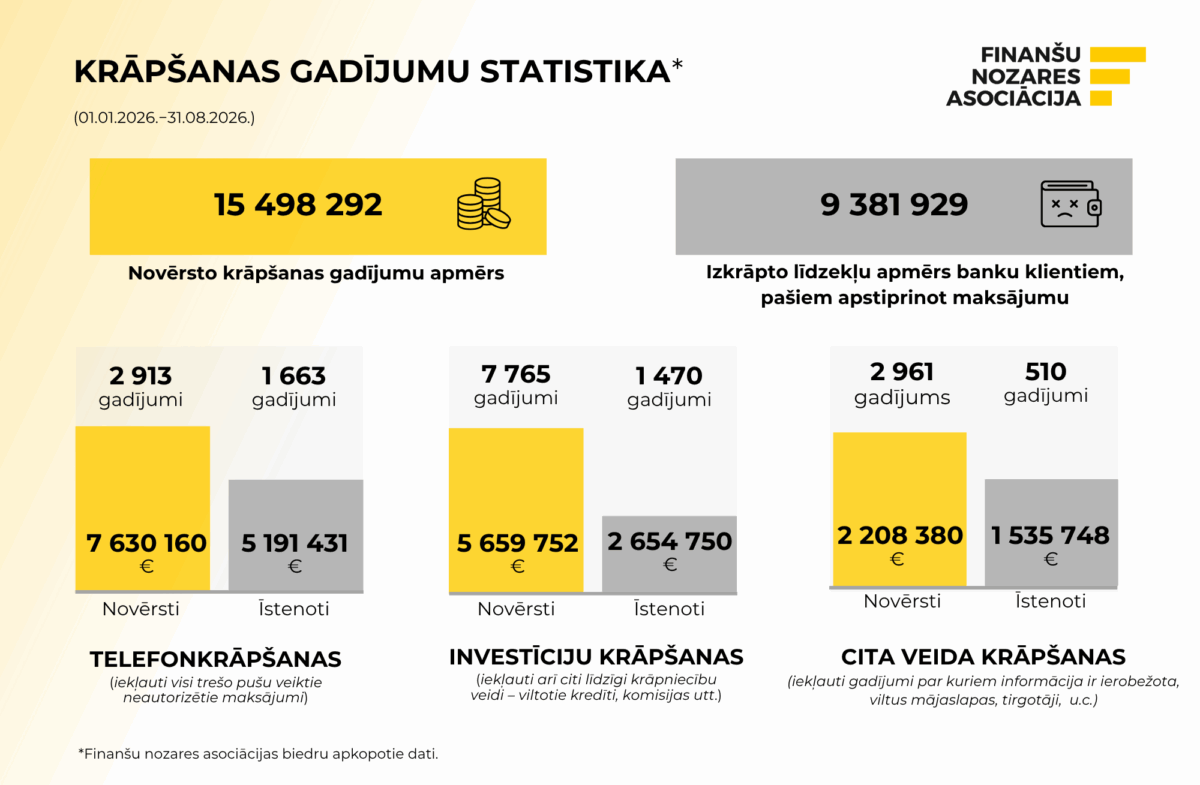
Kopš gada sākuma nosargāti 15,4 miljoni eiro
Kopš 2026. gada sākuma finanšu iestādes novērsušas 14 tūkstošus krāpšanas mēģinājumus, nosargājot klientu līdzekļus vairāk nekā 15,4 miljonu eiro apmērā. Savukārt 3,4 tūkstošos īstenotos krāpšanas gadījumos iedzīvotāji kopš gada sākuma zaudējuši vairāk nekā 9,4 miljonus eiro.
Lai pasargātu sevi no krāpniecības, FNA aicina:
Plašākai informācijai par to, kā neuzķerties uz krāpniekiem, aicinām apmeklēt mājaslapu: https://neuzkeries.lv.
FNA aicina iedzīvotājus izmantot CERT.LV sadarbībā ar NIC (.LV domēna vārdu reģistra uzturētāju) izveidoto bezmaksas rīku – DNS ugunsmūri. Vairāk informācijas par DNS ugunsmūra darbību un uzstādīšanu https://dnsmuris.lv.